数字素养提升工程”第55期: 数据安全及个人信息保护
时间:2026-10-31
2026年10月29日,吉林省卫生健康信息中心举办“数字素养提升工程”第55期培训活动,网络安全科李兵以“数据安全及个人信息保护”为题作专题讲座。
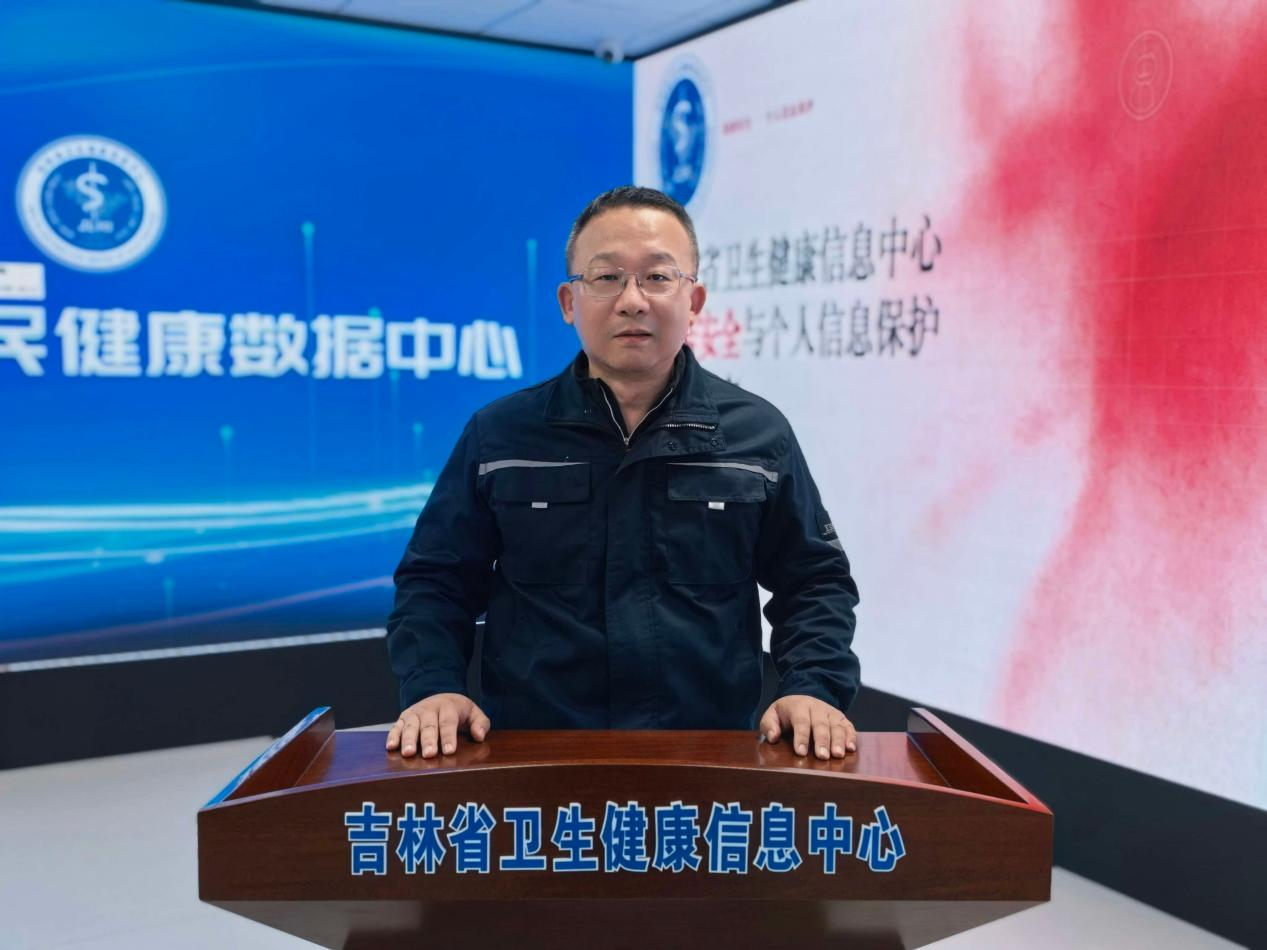
李兵指出,随着《网络安全法》《数据安全法》《个人信息保护法》《医疗卫生机构网络安全管理办法》《医疗卫生机构数据安全及个人信息保护办法》相继颁布实施,网络安全的内涵已从单一的网络安全范畴,拓展为涵盖网络安全、数据安全、个人信息保护的复合型要求。各单位须建立专门的数据安全及个人信息保护管理制度,定期开展数据安全与网络安全风险评估。本次讲座结合国家卫生健康委最新印发的《医疗卫生机构数据安全及个人信息保护办法》及中心现行数据安全和个人信息保护制度,对数据处理、个人信息管理相关工作中的注意事项进行系统讲解。
李兵介绍,根据《卫生健康行业数据分级分类指南》,卫生健康领域数据共分为3大类22小类,即基础资源类、主题资源类、业务资源类;按安全等级划分为3级,分别为一般数据、重要数据、核心数据。其中,重要数据指达到特定精度和规模要求的数据,涵盖100万人级及以上个人信息、10万人以上规模敏感信息、1万人规模生物特征数据、10万人规模诊疗数据等;核心数据指规模更大、精度更高的重要数据。当数据内容、规模发生变化,或经过加工处理后,须重新核定数据安全级别。
李兵强调,在数据采集、存储、传输、使用、共享、公开、销毁的全生命周期各环节,须构建全流程闭环安全防护体系,保障数据合规可控。例如,其他行业部门来函索要居民健康数据,未核验其法定职责依据、未限定共享字段、调用频次与使用范围即直接开放查询接口,属于违规行为。数据对外共享须严格执行“按需申请、最小够用”原则,首先核验来函单位的法定职责依据,精准限定共享字段、覆盖范围与使用目的,优先通过政务数据共享交换平台开展对接;涉及敏感数据的,必须作脱敏处理,同步建立数据共享台账,定期审计接口调用日志,发现异常情况立即关停相关权限。
数据去标识化不等同于匿名化,经大规模汇聚的健康数据通常属于重要数据,随意对外提供属于严重违规行为。例如在与科研机构合作过程中,部分主体误将去标识化数据视为无法识别到特定自然人、不存在合规风险的数据,这种认知存在偏差;事实上,去标识化数据仍可通过多源数据关联分析复原个人身份,不属于法定意义上的匿名化数据。对外提供数据前,须同步开展数据安全风险评估与个人信息保护影响评估,严格履行三级审批流程,确保业务部门审核同意、分管领导核准、信息部门依规执行,优先采用“原始数据不出域、数据可用不可见”的模式支撑科研活动,可依托联邦学习、安全多方计算、沙箱计算等技术实现相关要求。
人脸识别技术坚持非必要不使用原则,确需使用的,仅可用于身份核验场景,生物识别数据实行本地存储、严禁外传、严禁私自共享,同时必须配套提供身份证核验、密码核验、手机验证等替代核验方式。数据采集环节须明确告知用户采集目的、存储期限及使用范围,依法取得用户单独同意;建立生物识别数据专项管理制度,实行专人专管,严格控制访问权限。
严禁违法向境外提供医疗卫生机构数据;确需向境外提供的,须经本单位领导班子或信息化领导小组审议同意,报属地卫生健康行政部门审核通过后,由省级网信部门向国家网信部门申报医疗卫生机构数据出境安全评估。
所有服务器、存储设备、网络设备在报废、下架、外送维修或转让前,必须先行完成数据销毁,严禁存储数据的设备流出机房,保障数据全生命周期安全闭环。针对云资源实行特殊管控要求,资源释放前必须执行彻底的数据擦除操作,杜绝数据残留风险;云服务终止前完成数据备份迁移,并监督服务商完成数据销毁,留存销毁确认记录,将相关流程纳入资产台账统一管理。设备返厂维修时,若未拆除存储部件或未彻底销毁数据,可能导致敏感数据外泄,甚至被植入恶意程序,危害信息系统安全。
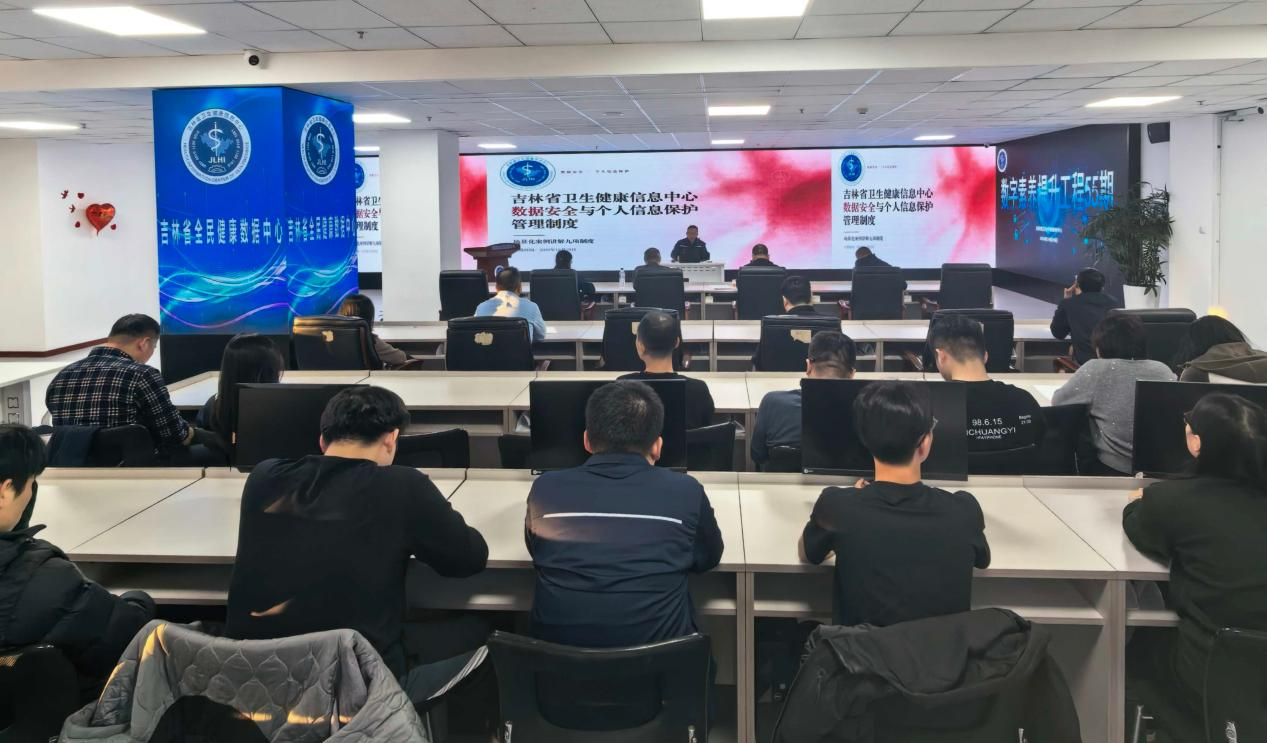
李兵总结,单位须定期开展合规审计,实现问题整改闭环、制度动态更新,合规管理不是发展的负担,而是事业行稳致远的底线。
牟井刚报道 张琪摄影
初审:范立莉
复审:张婷婷
终审:武金玲


 当前位置:
